Home / 産業用ルーターリモート管理のベストセキュリティプラクティス
#ニュース #業界ブログ · July 15, 2026 · About 9 minutes
views

産業用ルーターリモート管理のベストセキュリティプラクティス

Written By

Tespro

産業用ネットワークの相互接続性により、エンジニアがどこからでもルーターのリモート管理を容易にしています。しかし、リモートアクセスを利用すると、産業用ルーターは認証情報収集、悪意のあるソフトウェア、不正な改変、DoS攻撃に対して脆弱になる可能性があります。
産業用ルーターはIT、OT、セルラーネットワークをブリッジするため、不安定な展開はRTU、PLC、SCADAシステムなどの資産をさらにリスクにさらす可能性があります.

1. デフォルトの認証情報を削除する

さまざまな認証情報攻撃ベクトルは、デフォルトの認証情報にアクセスする必要があります。デフォルトの認証情報は広く知られており、ブルートフォース攻撃時に多くの認証情報の解決策となり得ます。

ルーター展開前:

・すべてのデフォルト認証情報を置き換える。

・各産業用ルーターに固有の認証情報を割り当てる。

・認証情報を投稿・共有しないでください。

•工場出荷時のデフォルト/一時アカウントを無効にする。

・システム稼働後に一時的なインストーラーアカウントを消去すること。

・認証情報はパスワードマネージャーに保存する必要があります。

プライバシー強化とセキュリティのベストプラクティスのパスワードを必ず活用しなければなりません。強力でユニークなパスワードを使用し、対応している管理者アカウントには多要素認証を有効にしてください.

2. ロールベースアクセス制御

すべてのユーザーが管理者レベルの権限を持つ必要はありません。

ロールベースアクセスモデルの例としては以下のものがあります。

・管理者:ファイアウォール、VPNおよび類似のシステム設定を管理するユーザー。

•エンジニア:設定された運用制限を閲覧・修正できるユーザー。

•オペレーター:デバイスの状態やアラームを確認できるユーザー。

•監査ユーザー:ログや設定を閲覧でき、監査も行うことができるユーザー。

•ロールベースのアクセスは、ミスやアカウントの侵害の影響を軽減します.

権利は一定の間隔で評価され、離職した従業員の勘定や完了・終了したプロジェクトの勘定は削除されるべきです。

3. 暗号化されたリモート接続

管理トラフィックはプライベートで安全な接続を通過すべきです。

使用できるいくつかのコントロールは以下の通りです:

・ルーターにアクセスする前のVPN使用について

• 単純なHTTPよりも安全なHTTP(S)の優先

• Telnetよりセキュアシェル(SSH)の優先

・古い暗号化フレームワークのサポートが無効化または削除されました

・取り消しリスト/デジタル証明書は尊重されます

・リモートアクセスは指定されたVPNゲートウェイのみに許可されています

一般的に使われるVPNプロトコルにはIPsecやOpenVPNがあり、選択は組織のセキュリティポリシーに沿って行われ、産業用ルーターや中央管理システムによってサポートされるべきです。

一般的なセキュリティ対策として、ウェブ管理ページ、SSH、その他の管理サービスはインターネットに露出してはなりません。
4. ソースアドレスによるアクセス制御

産業用ルーターのリモート管理は、信頼できる管理拠点からのみ有効にすべきです。

曝露を最小限に抑える方法は以下の通りです:

・管理許可リストの使用

•適切な場合は、地域ごとの制限を追加の管理として適用してください

・指定された管理サーバーへのトラフィック制限

•プライベートAPNへの接続制限

・未知のWANインターフェースからのすべての接続を終了する

・未使用のインバウンド接続の終端

「デフォルトで拒否」ポリシーを使うファイアウォールは、広範な許可と脅威ブロックポリシーを使うファイアウォールよりも安全性が高いです。

5. 分離管理および生産ネットワーク

管理トラフィックは、運用制御トラフィックと同じネットワークを通過してはなりません。

効果的なセグメンテーションの例は以下の通りです:

・排他的な管理VLANの使用

・ITの分離OTネットワーク.

・産業用DMZ内でのリモートアクセスサービスの配置。

・ファイアウォールを活用してネットワークゾーン内でセグメンテーションを実装すること。

・異なるフィールドインターフェースと管理インターフェースの使用。

•PLC通信の外部ネットワークへの曝露を制限する.

効果的なセグメンテーションは、ネットワークへの攻撃の横伝播を減らし、ユーザーアカウントやワークステーション、さらにはルーターなど、ネットワーク上の個々のノードが侵害されることによる脅威を軽減します。

6. 使用されていないサービスを無効化する

サービスを無効化することで攻撃ベクトルの数が減ります。

ルーターの設定を評価し、必要に応じてサービスを無効にしてください。障害者には以下のサービスが検討されるべきです:

・テルネット

•HTTPおよびFTPサービス

・未使用のクラウドおよびWi-Fi管理サービス

・シリアルゲートウェイ、ディスカバリープロトコル、VPNサービス

リモート管理が専用インターフェースやVPN経由で行う場合、本番環境向けのLANポートでは管理インターフェースを無効にすべきです。
7. ファームウェアおよび構成のセキュリティ確保

産業用ルーターは、企業の脆弱性や変化管理プロセスに完全に統合されるべきです。

ベストプラクティスは以下の通りです:

・メーカーからのセキュリティアップデートに注目すること。

・ルーターのファームウェアバージョンに関するドキュメントの管理。

・信頼できるウェブサイトのみがファームウェアのダウンロードに使用されます。

・署名またはハッシュ検証の使用。

・アップデートはまず、本番プロセスの一部でないデバイスに適用されます。

・更新は運用チームの意見を取り入れてスケジュールされます。

•安全でバージョン管理された構成バックアップを保持し、暗号化とアクセス制御で保護しましょう.

・ロールバックが確立されます。

産業用ファームウェアのテストは、しばしばかなりの注意をもって行われており、それには正当な理由があります。産業用ファームウェアがPLC、SCADAサーバー、その他産業用通信に使用されるすべてのデバイスと互換性があることが極めて重要です。

8. 構成のバックアップによるセキュリティ上の影響

ルーターの設定ファイルには、以下のようなさまざまな機密データが含まれている場合があります:

・VPN認証情報

•ファイアウォールルールセット

・ノード間通信アドレス

•ユーザーアカウント

・携帯電話通信の設定。

•ルーティング情報。

・デバイス用の証明書。

設定バックアップは暗号化され、アクセスのために制御されるべきです。企業はバックアップが復元可能かどうかを頻繁に確認すべきです。

9. ログおよびセキュリティ通知システムの設定

ログ記録は、リモートでの活動やシステム設定の変更を監視することを可能にします。

記録したい活動の例は以下の通りです:

•システムアクセス(成功・失敗の両方)

•アカウントロックアウト

・VPNセッションの確立

・ファイアウォールの変更点

・システムのファームウェアのアップグレード

・構成変更とエクスポート

・予期しないシステムの再起動

•SIMカードのフェイルオーバーイベント

・LANまたはWANインターフェース構成の変更

可能な限り、ログは中央集権的なログシステムやセキュリティ情報・イベント管理(SIEM)システムに送信してください。通知を設定し、継続的なログイン失敗、予期せぬ設定変更、異常なネットワーク活動に対応するための運用チームを支援します。
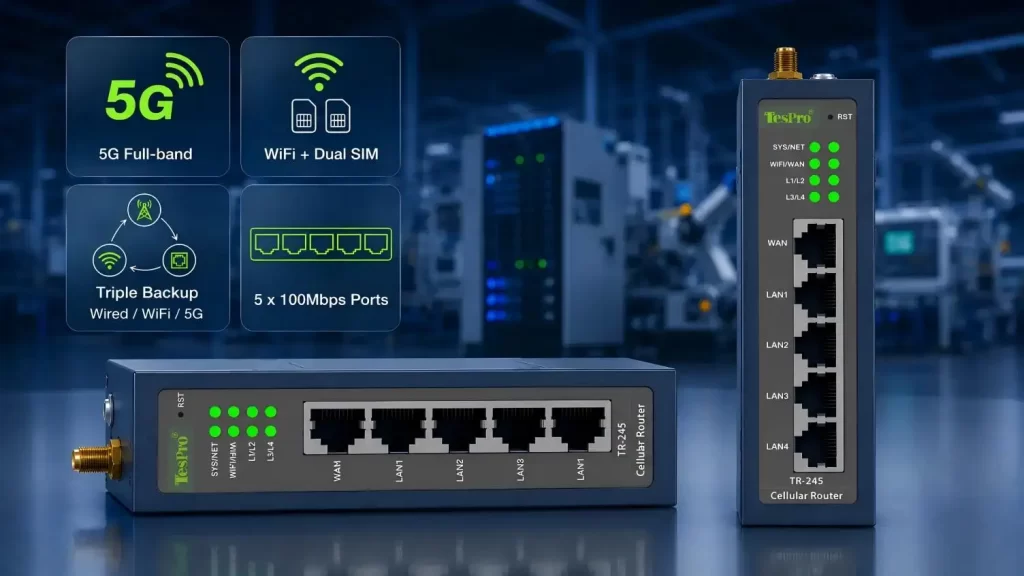
どうやってテスプロTR-245リモート接続をサポートしています

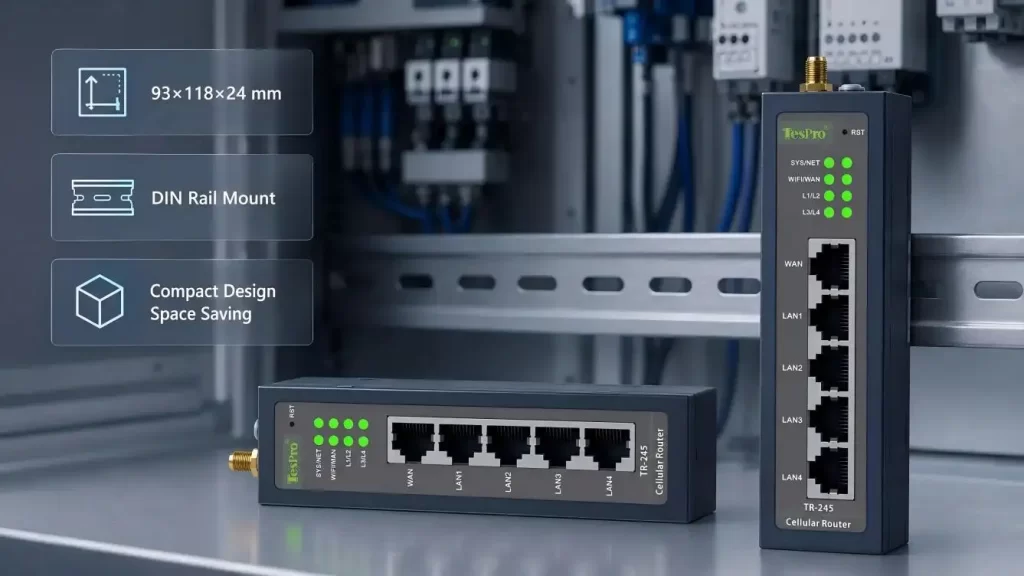
そのテスプロ TR-245適切なセキュリティポリシーを適用して導入すれば、産業用ルーターのリモート管理に実用的なハードウェア基盤を提供します。

機能には以下が含まれます:

・デュアルSIMバックアップ付き5Gセルラー接続

・4つの100 Mbps LANポート

• RS485とRS232インターフェース1台

・デュアルバンドWi-Fiおよび内蔵GNSS

・OpenVPN、L2TP、PPTP向けのVPNクライアント/サーバーサポート

• 12–36 V DC入力

・動作温度は-40°Cから75°Cまで

・IP65定格保護

・Modbus RTU/TCP、BACnet、M-Bus、IEC 61850、DLMS、OPC UAのサポート

セキュリティに敏感な展開には、従来のPPTPではなくOpenVPNを使いましょう。Microsoftは、PPTPやスタンドアロンL2TPはセキュリティ機能が限られているため推奨していません。

締めの言葉

効果的な産業用ルーターのリモート管理は、セキュリティ機能を備えたルーターを選ぶこと以上の要素に依存します。組織は接続できる者を管理し、すべての管理セッションを暗号化し、ネットワークゾーンを分離し、不要なサービスを無効化し、ファームウェアを維持し、活動を監視し、現場設備を保護しなければなりません。

技術的な管理、定期的な監査、厳格な運用手順を組み合わせることで、産業組織はリモート管理の恩恵を享受できます。同時に、重要な設備や生産プロセスに対するサイバーセキュリティの脅威を最小限に抑えることができます。

よくある質問

Q1。産業用ルーターリモートアクセスの管理とは何ですか?

産業用ルーターのリモートアクセス管理により、認可されたユーザーによるルーターのリモート監視、設定、トラブルシューティングが可能になります。

Q2。ルーターのリモート管理は安全ですか?

ルーターのリモート管理は、VPN、ファイアウォール、強力な認証、ネットワークセグメンテーションと組み合わせて実装すれば安全です。

Q3。ルーターの管理ポートをインターネットに公開しても安全ですか?

いいえ。ルーターの管理ポートは、安全なVPNか信頼できる管理ネットワークでのみ利用可能であるべきです。

Q4。どのプロトコルが望ましくないのでしょうか?

Telnet、HTTP、FTPは暗号化されていないプロトコルの例であり、可能な限り避けるべきです。

Q5。多要素認証の利点は何ですか?

パスワードが盗まれたり侵害された場合、多要素認証は追加の障壁として機能します。

Recent Articles

都市ユーティリティサイトに工業接続が必要な理由:Tespro TR-324のケース

ユーティリティサイトは環境的不確実性とネットワークの不確実性を組み合わせています 地下室、ポンプステーション、配電ノード、ユーティリティキャビネットには多くの機器タイプがあり、湿度、ほこり、温度変動、セルラーカバレッジの変化にも直面します。オフィスグレードのネットワークは最初は機能しますが、長期的な無人運用には適さない場合があります。 TR-324は産業用セルラーバックホール層を提供します Tespro TR-324は産業用セルラーネットワーク向けに位置づけられています。現在の製品情報では、4G、ギガビットイーサネット、RS232/RS485のフィールドインターフェースが広く動作温度範囲をカバーしています。 事例:自治体のユーティリティハブにおけるマルチデバイス接続 Tesproは、分散施設にエネルギーメーター、負荷モニター、安全センサーを設置した自治体電力会社を対象とした事例を公開しました。一部の機器は過酷なユーティリティルームに設置されていましたが、以前のネットワークも単一の通信経路に依存していました。プロジェクトは産業用セルラールーターアーキテクチャへと移行しました。 教訓:信頼性はシステムの特性です 信頼性の高い産業用ネットワークは、セルラーアクセス以上のものに依存しています。電力、温度、アンテナ設計、再接続の挙動、VPN復旧、リモートメンテナンスはすべて、無人サイトのライフサイクル全体で重要です。 よくある質問 Q: 高いIPレートは常に良いのでしょうか? A: 必ずしもそうとは限りません。エンクロージャーの設計は設置環境に合致し、正確な定格は有効なデータシートから検証されなければなりません。 Q: シングルSIMは常に信頼性が低いのですか? A: いいえ、ただしデュアルSIMや他のバックアップパスは適切な展開で冗長性を向上させることができます。 Q: ユーティリティプロジェクトにもゲートウェイは必要ですか? A: はい、サイトがマルチプロトコル解析、データ変換、エッジロジックを必要とする場合に対応可能です。

icon_time

September 10, 2026

icon_Check

プロダクトブログ

ルーター、ゲートウェイ、それともDTUか?適切なTespro製品カテゴリの選び方

よくある選択ミスは、製品カテゴリを先に選び、アプリケーションを無理やりそこに入れてしまうことです。まずは作業内容から始めてください:4G/5G接続、VPNおよびリンク冗長性のためにTR産業用ルーターを使用します。マルチプロトコル取得、タグマッピング、ローカル処理、AI用のTGゲートウェイを使い、主なタスクが信頼できるRS232/RS485のリモートサーバーへの転送の場合はTD-DTUを使用します。主なポイント シナリオ1:リモートPLCメンテナンス VPN、デュアルSIM、セルラーバックホール、リモートログが主な要件である場合、TRは直接適しています。TR-424はWi-Fi 6、ギガビットイーサネット、シリアルインターフェース、TesproOSを追加します。 シナリオ2:マルチデバイスプロトコル集約 Modbus、DLMS、BACnet、OPC UA、S7などのプロトコルを統合する必要がある場合や、ローカルフィルタリング、バッファリング、ルール、AIが必要な場合、TG-100/325/424はプロトコルゲートウェイから高性能AIエッジノードまでのユースケースをカバーします。 シナリオ3:単純なシリアルリモート測光 サーバーがすでにメータープロトコルを解析し、フィールドが4G/TCP/UDP/MQTT経由でRS485/RS232だけ必要な場合、TDU-PRO/PLUSはよりシンプルです。PLUSは外部電源が安定していないサイト向けに27,000mAhのバッテリーを追加します。 プロジェクトをネットワーク層、データ層、制御層に分けましょう ネットワーク層:4G/5G、VPN、デュアルSIMとイーサネットは誰が必要か?データ層:Modbus/DLMS/BACnet/OPC UAを解析し、ポイントをマッピングし、バッファをマッピングし、公開するのは誰か?制御層:どの決定論的ロジックをPLC/DCSに残すべきか?これらの層が分離されると、TR、TG、TD-DTUの役割が明確になり、プロジェクトはすべての責任に対して1つのデバイスを単一ポイントにするのを避けられます。 複雑なサイトはTR TG DTUを重ねることができます 遠隔のエネルギーサイトでは、TRルーターがデュアルSIM/VPNネットワークセキュリティを所有でき、TGゲートウェイはマルチプロトコル取得、正規化、エッジバッファリングを担当し、選択された分散シリアル資産はTD-DTU経由で侵入できます。これらすべてが正当化されるかどうかは、サイトの規模、セキュリティセグメンテーション、保守の組織によって異なります。単純なサイトは依然として不要な層を最小限に抑えるべきです。 応用と技術的境界 より明確なアーキテクチャでは、まずネットワーク接続性、データ処理、シリアルトランスポートを分離し、その後TR、TG、TD-DTUをそれぞれ最も適切に扱うレイヤーに割り当てます。これにより重複が減り、保守の境界が分かりやすくなります。 よくあるアーキテクチャの誤りは、ネットワーク、セキュリティ、プロトコル解析、バッファリング、制御、ビジネスロジックを一台のデバイスに同時に任せることです。これらの責任が密接に結びつくほど、アップグレードや故障分離は難しくなります。 TesproはTR、TG、TD-DTUをネットワーク、データ、シリアルトランスポートの責任にマッピングします TesproはTR、TG、TD-DTUをネットワーク接続、データ処理、シリアルトランスポートの3つの異なる責任に割り当てます。成熟したIIoTアーキテクチャは、1つのデバイスにすべてを任せるわけではありません。各層に最適な役割を与え、過剰設計を減らしつつ、将来の拡張、保守、故障分離をより明確にします。 よくある質問 Q: なぜすべてのプロジェクトに一つのハイエンドゲートウェイを使わないのですか? A: 機能が増えても必ずしも総コストが減るわけではありません。適切なサイズのデバイスは、展開、検証、保守がより簡単になります。 Q: TRとTGは一緒に使えますか? A: はい。TRは安全なネットワークとセルラー冗長性を扱い、TGはフィールドプロトコルとエッジデータを扱い、より明確な層構造を作り出します。 ...

icon_time

September 08, 2026

icon_Check

プロダクトブログ

外部電源が使えない場所で、どのようにメーターデータを収集できますか?

一時的な収集場所、電源のないメーターボックス、または遠隔地では、電力の方が通信よりも大きな問題となることがあります。TesproのTDU-PLUSページには、27,000mAhのバッテリー、4G/Bluetooth、300–115200bps、TCP/UDP/MQTTが記載されており、信頼できる外部電源なしでリモート計測やIoT収集に対応できる位置となっています。主なポイント バッテリー容量だけでは稼働時間を予測できません 弱いセルラー信号は送信出力を増加させます。頻繁な再接続、短い報告間隔、継続的なBluetooth接続も稼働時間を短縮します。27,000mAhを固定日数に変換するのではなく、実際の現場で検証してください。 定期的な取得や短いオンラインウィンドウに最適です バッテリー駆動のDTUは、スケジュールされたウェイク・リード・アップロード・スリープのワークフローに適しています。アプリケーションが24時間365日オンライン動作や頻繁な双方向制御を必要とする場合は、電力アーキテクチャを再考してください。 メータープロトコルは依然として検証が必要です TDU-PLUSはIEC/ANSIメータープロトコル互換性と複数のインターフェースを明記していますが、特定のメーターは物理インターフェース、プロトコルバージョン、権限、ソフトウェア構成に依存します。 バッテリー寿命は27,000mAhだけでではなく、1回の起床サイクルあたりのエネルギーで長くします 実行時間はスタンバイ電流、DTUが他の機器に電力を供給しているかどうか、メーター読み取り時間、セルラー登録時間、データ量、信号品質、使用Bluetooth温度によって異なります。より良い方法は、1回の完全なウェイクを測定→→取得接続→アップロード→スリープサイクルを1日あたりのサイクル数で掛け、低温とバッテリーの劣化のための余裕を加えることです。 バッテリーDTUは断続的な作業に最も強力で、連続的な高トラフィックには適していません 1時間ごとまたは1日の読み取りは、定期的な覚醒と睡眠を活用できます。アプリケーションが24時間365日オンラインプレゼンス、二次的な双方向制御、長時間のBluetoothセッション、または繰り返し弱い信号の再接続を必要とする場合、バッテリー持ちは急激に低下し、固定電力アーキテクチャの方が適している場合があります。 応用と技術的境界 TDU-PLUSがどこに当てはまるか:安定した外部電源がないサイト、定期的な収集・報告、遠隔メーターボックス、または長期の保守間隔が必要な一時的な監視ポイント。 バッテリーだけに頼らない場合:常時オンライン運転、高周波制御、持続的な高データや極めて弱い信号は、バッテリー容量の増加だけでなく、より良い電力とネットワーク設計でまず解決すべきです。 TDU-PLUSは、電源のない遠隔地を接続された計測アーキテクチャに移行させます TDU-PLUSは、信頼できる外部電源のないメーターボックスや一時的な拠点にセルラー収集をもたらします。連続的な高トラフィックよりも、スケジュールされた起床、短い通信ウィンドウ、低デューティサイクル取得に最も適しています。このアーキテクチャでは、バッテリー容量、ウェイク戦略、報告間隔はすべて同じ設計課題の一部です。 よくある質問 Q: TDU-PLUSは外部電源が必要ですか? A: 現在の位置は27,000mAhバッテリーを介して外部電源なしで展開可能です。関連製品情報には9〜36V入力も記載されています。 Q: どのバックエンドプロトコルが記載されていますか? A: 現在の製品ページにはTCP、UDP、MQTTが記載されています。 Q: 27,000mAhは何日間持つのでしょうか? A: 普遍的な数値は存在しません。ランタイムは報告間隔、信号品質、データ量、温度、動作モードに依存し、テストされるべきです。 Q: ...

icon_time

September 08, 2026

icon_Check

プロダクトブログ

Request Your OEM/ODM Solution

Share your requirements, and our hardware and software experts will design a solution optimized for accuracy, reliability, and efficiency.